员工账号与角色权限分配:企业级团队协作与数据安全指南
随着出海独立站业务规模的扩大,运营、客服、设计、仓储发货与财务等多岗位协同成为常态。如果所有人员共用同一个超级管理员账号,将带来极大的误操作风险与敏感商业数据泄露隐患。
轻铺构建了企业级的基于角色访问控制(RBAC, Role-Based Access Control)系统,支持 按岗位精细化分配功能权限与数据范围、多角色合并继承 与 员工独立登录审计。
一、员工与角色管理工作台全貌
登录轻铺管理后台,在左侧导航栏点击「配置」->「角色」进入管理界面:
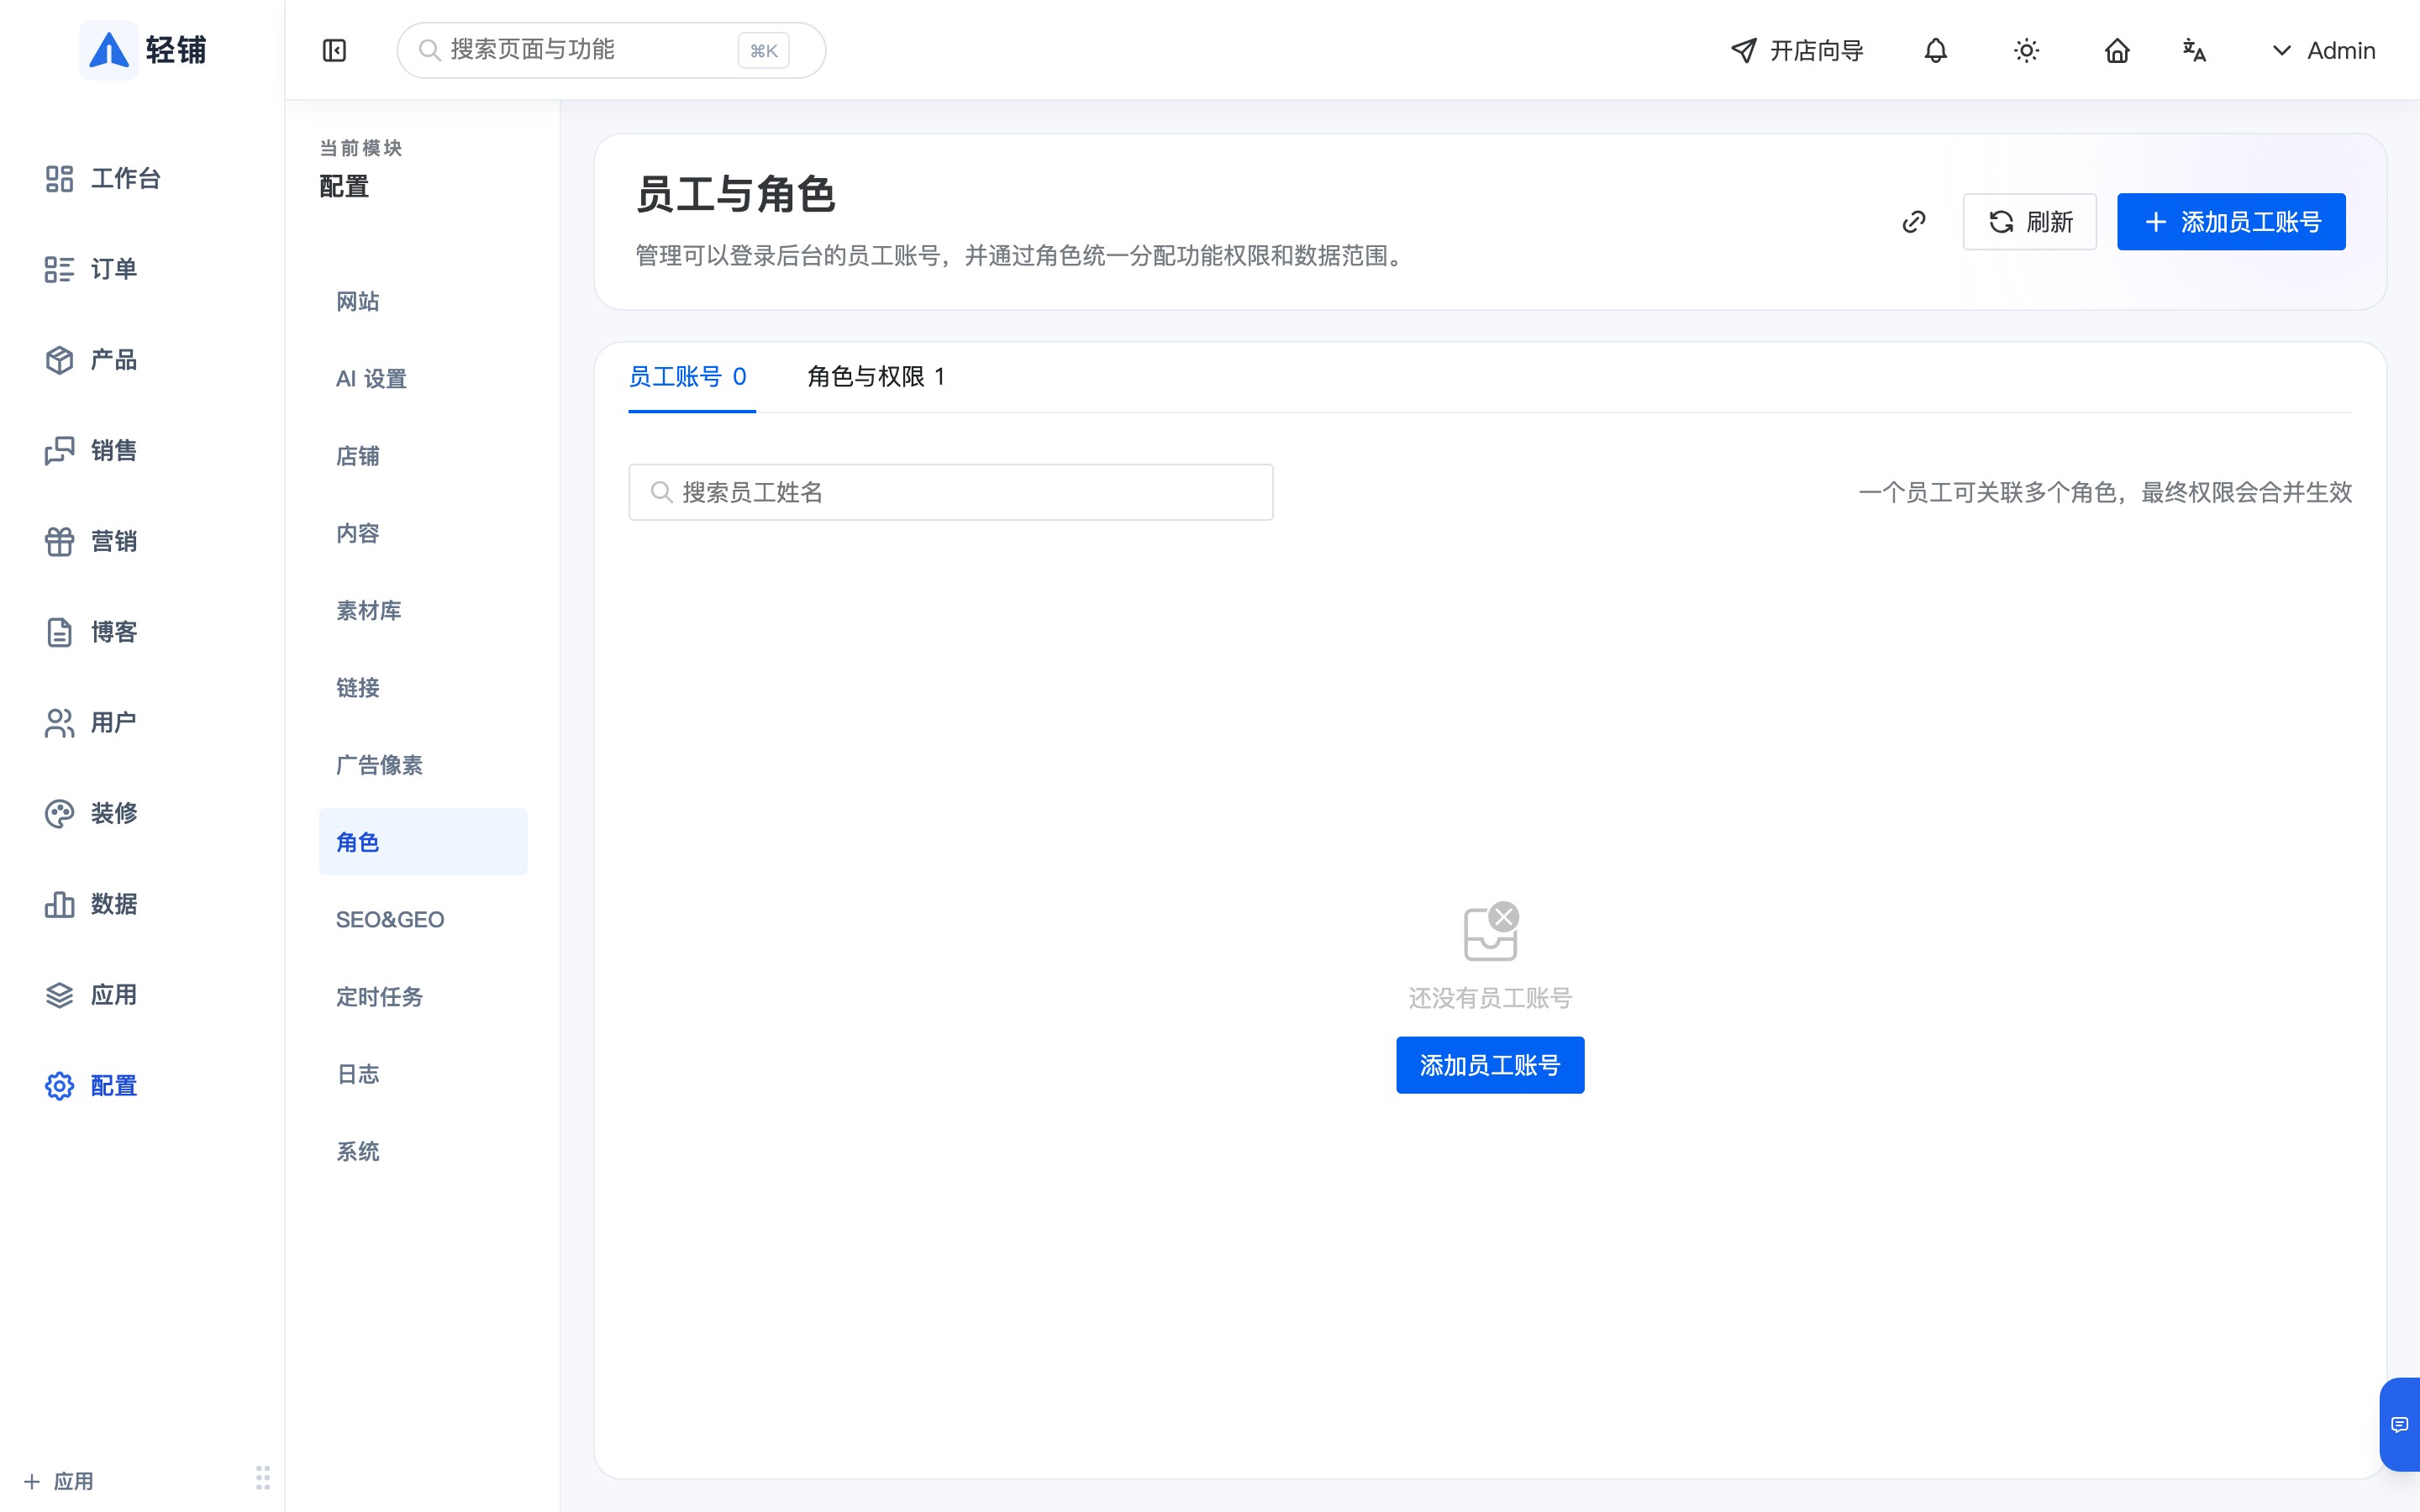
看板包含两大核心视图:
- 员工账号列表 (Staff Accounts):展示所有在职员工姓名、登录邮箱、已绑定角色、启用状态及操作入口;
- 角色与权限视图 (Roles & Permissions):支持自定义新建岗位角色(如运营专员、客服主管、发货员、财务对账),按模块勾选菜单与接口权限;
- 权限合并继承规则:一个员工支持同时关联多个角色,系统底层自动将各角色的权限范围取并集合并生效。
二、配置角色与细粒度权限
在正式添加员工前,建议根据企业实际协作架构先建立标准化角色:
- 点击切换至 「角色与权限」 标签;
- 点击右上角 「+ 添加角色」,输入角色标识(如
Operations 运营、Customer Service 客服); - 按业务模块精细化授权:
- 客服人员:仅勾选「订单查看」、「售后退款」、「在线聊天」与「商机询盘」,屏蔽网关配置与财务核心报表;
- 仓储履约人员:仅勾选「订单 → 待发货」、「物流发货」与「打单导出」,禁止修改商品价格与优惠券;
- 运营人员:开放「商品管理」、「促销活动」、「ai-decor 可视化装修」与「数据分析」;
- 保存角色定义。
三、添加员工账号与邀请指引
- 切换至 「员工账号」 列表,点击右上角 「+ 添加员工账号」;
- 填写员工基本信息:
- 员工姓名:便于内部日志追溯;
- 登录邮箱:员工专属工作邮箱(如
service@yourcompany.com); - 初始密码:支持手动指定或由系统生成高强度安全密码;
- 勾选关联角色:从刚刚配置的角色库中为该员工指定一个或多个角色;
- 确认保存后,员工即可使用其专属邮箱和密码独立登录轻铺后台工作台。
四、安全审计与异动治理
企业数据安全不仅在于赋权,更在于持续治理:
- 账号即时冻结与离职注销:当员工岗位变动或离职时,管理员可随时在操作栏点击「停用」或「删除」,其当前的 JWT 会话与访问令牌将立即被拉黑作废;
- 全链路敏感操作审计:后台所有的商品调价、优惠券创建、导出订单明细等高危操作均会被记录在系统操作日志中,精确追踪到具体操作人与客户端 IP,为出海企业的合规稳健运营保驾护航。